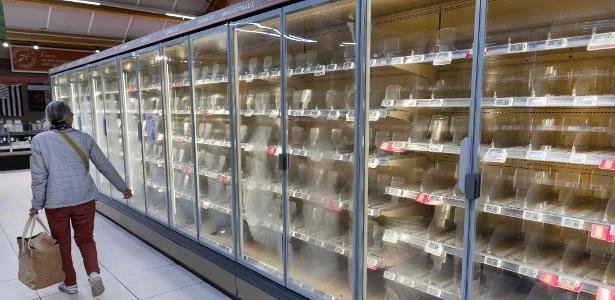
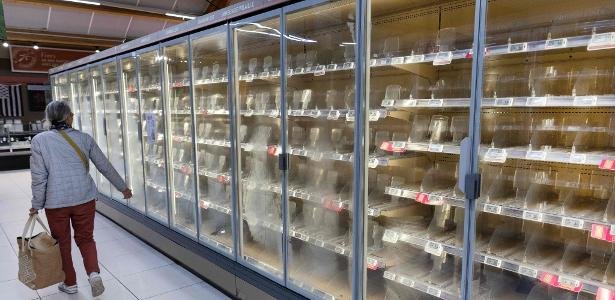
12.out.2026 - Uma mulher passa por refrigeradores vazios de produtos frescos em um supermercado Intermarché em Névez, no oeste da França, em 12 de outubro de 2026, após um ataque cibernético que afetou as redes de supermercados francesas Intermarché e Coopérative U <span data-v-524617ed>Imagem: Fred Tanneau/AFP</span>
A ausência de uma reivindicação de responsabilidade ou de um pedido de resgate intrigou os investigadores franceses, segundo uma fonte com conhecimento da investigação. Normalmente, grupos de hackers tendem a buscar rapidamente monetizar seus ataques ou reivindicar a autoria deles para fins políticos.
O ataque, que alterou manualmente as temperaturas das geladeiras em redes de supermercados como Carrefour, Monoprix, Intermarché e Coopérative U, parece ter sido fácil de executar, disseram três especialistas em segurança digital à Reuters.
Software desatualizado
A agência de segurança eletrônica da França afirmou que a violação afetou refrigeradores que utilizavam software da empresa dinamarquesa Danfoss, bem como programas das empresas Copeland e Dixell.
Na segunda-feira, a Danfoss informou que muitas das unidades afetadas haviam chegado ao fim da vida útil e não recebem mais atualizações de software ou de segurança ou estavam operando com firmware desatualizado. A empresa afirmou ter recomendado aos clientes que mantenham os sistemas compatíveis atualizados com o firmware mais recente e que migrem os sistemas legados para soluções da geração atual.
A empresa se recusou a fazer mais comentários nesta terça-feira. Um porta-voz da Copeland, proprietária da Dixell, se recusou a confirmar a informação e afirmou que a principal prioridade da empresa é proteger as operações dos clientes.
Fonte:UOL Tecnologia
About the Author